CRA網路韌性法合規解決方案
目錄
壹、什麼是CRA網路韌性法?
一、銷歐產品新門檻
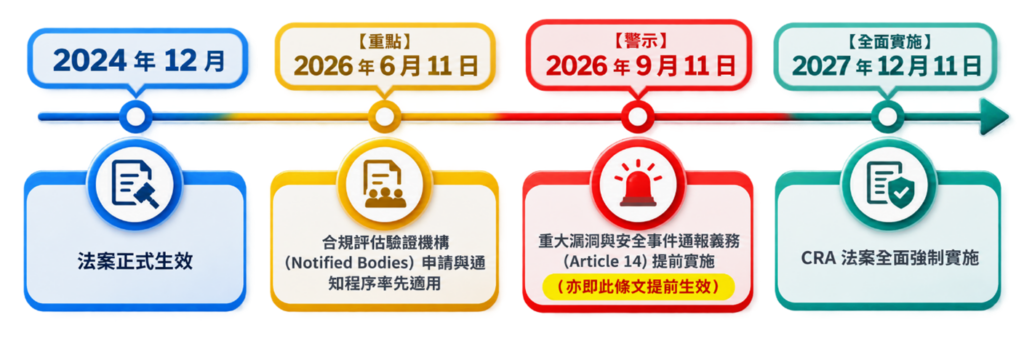
歐盟《網路韌性法案》(Cyber Resilience Act, CRA;Regulation (EU) 2024/2847)已於 2024 年 12 月正式生效。這項法案專門針對所有進入歐盟市場的「具數位要素產品」(PDE),設定跨產業的強制資安規範,旨在補齊過去產品漏洞百出、安全更新拖延及資訊不透明的漏洞,要求產品從設計、製造到售後維護的完整生命週期中,都必須具備預設防禦力。CRA是一項跨產業的橫向法規,只要產品屬預計在歐盟市場銷售,製造商與供應鏈企業就會受到管制。
二、 CRA要求的具體內容有哪些?
- CRA對製造商提出了全生命週期的資安要求:
主要合規內容包含基本安全要求(Annex I Part I),產品須具備預設安全性、資料加密防護、停用不安全介面與保護存取權限。 - 漏洞處置與管理:
製造商必須建立漏洞通報制度與軟體更新機制,並產出「SBOM表(軟體物料清單)」以掌握開源元件風險。 - 技術檔案與自我宣告(Technical Documentation & Module A):
標準數位產品(非Class I/II重要產品)可採自我宣告(Module A)路徑合規,但仍須備妥技術檔案並保存10年備查。 - 重大漏洞與安全事件通報(2026/9/11實施條款):
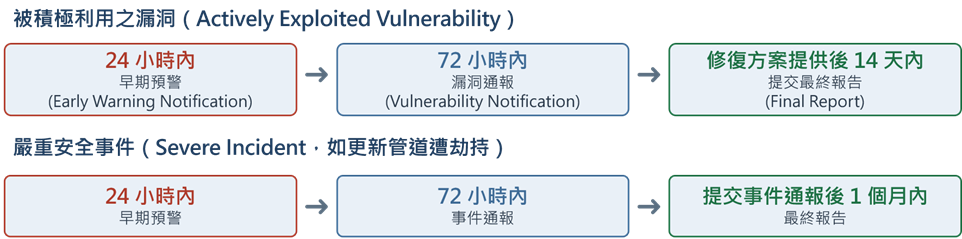
- 根據法案規定,Article 14 之重大漏洞與安全事件通報義務將於2026年9月11日率先強制執行(早於2027年12月11日的全面實施日)。
- 製造商在獲悉重大漏洞或安全事件後,必須在24小時內向歐盟網路安全局(ENISA)及相關CSIRT提出早期預警通報。
三、 CRA 的管制對象有誰?
1. 定義:「具數位要素之產品」(Products with Digital Elements ,PDE) 任何直接或間接具備物理(硬體)或邏輯(軟體)數據連接的產品。
2. 涵蓋範圍:
- 硬體設備:伺服器、網通設備、智慧家電、穿戴裝置、晶片模組。
- 軟體組件:獨立發行軟體、嵌入式韌體、應用程式。
- 遠端數據處理服務 (Remote Data Processing Solutions):維護產品功能不可或缺的雲端/遠端解決方案。
3. 法規排除對象(Exclusions)
已有更嚴格專法監管之領域
- 醫療器材與體外診斷器材(MDR/IVDR)。
- 車輛與車載資訊安全系統(UNECE R155/R156)。
- 民用航空設備與海事船舶設備。
特殊目的與組件
- 國防、軍事與國家安全專用系統。
- 單純用於替換相同組件的「維修備件」(Spare Parts)。
貳、 CRA法對台灣企業的影響?
隨著2026 年 9 月 11 日該法案中 重大漏洞與安全事件通報義務(Article 14)提前實施,台灣作為出口導向國家,若產品未能符合 CRA 的「製造商通報制度」等相關要求,將面臨高達 1,500 萬歐元或全球年營業額 2.5% 的巨額罰款,甚至直接被歐盟市場淘汰。而 CRA法案對企業的影響可分以下兩大面向:
一、 嚴重性分析:直接衝擊營運與市場准入
CRA 改變了過去資安僅被視為「維運規範」的思維,改為直接與 CE 標章(市場准入標籤) 綁定。未達標的嚴重影響包含:
- 天價罰款:
違反核心資安要件或漏洞通報義務者,最高可處以 1,500 萬歐元(約合新台幣 5.2 億元)或企業全球年度總營業額 2.5% 的行政罰鍰(以較高者為準)。
- 商品強制下架與召回:
市場監管機構有權禁止不合格產品進口、要求全面下架,甚至強制召回已發售產品。對於外銷型企業,這意味著歐盟市場的全面封鎖。
- 產品全生命週期責任與成本高漲:
企業必須在產品預期生命週期內提供免費的安全更新(通常至少 5 年)。這意味著研發與運維成本將大幅拉長,舊有「賣出即不管」的商業模式徹底失效。
- 供應鏈連鎖撤單危機:
歐盟系統整合商與進口商已開始進行責任下轉,要求上游供應鏈(包含台灣及亞洲製造商)提前提供 SBOM(軟體物料清單)、漏洞管理流程及安全檢測證明。無合規能力者將直接被剔除在供應鏈之外。
二、 急迫性分析:時程緊迫與架構重塑的挑戰
CRA 的合規並非單純的法務通報,而是涉及研發架構(Security by Design)、軟體物料清單(SBOM)維護與通報管道的全面改建。
許多企業誤以為還有時間應對 2027 年的 CE 標章,卻忽略了 24 小時漏洞預警通報。若無建立自動化 SBOM 追蹤與內部應變流程,根本無法落實 24 小時內向歐盟 ENISA 通報的要求。
三、 違規處罰與實施關鍵時間軸
歐盟《網路韌性法案》(Cyber Resilience Act, CRA)在違規處罰上採最高規格執法,並設立了分階段實施的關鍵時間軸。
- 違規處罰體系(Article 35)
CRA 的罰則機制參考了 GDPR 的階梯式裁罰,並賦予主管機關市場干預權力:
| 違規類型與條款 | 最高行政罰鍰額度(取其高者) | 市場處分與營運影響 |
核心資安要件與漏洞通報違規 (未落實 Security by Design、未處置漏洞或違反 Article 14 漏洞通報義務) | 1,500 萬歐元 或全球年度總營業額 2.5% | 強制下架與召回: 產品禁止進口歐盟、撤銷 CE 標章、限制市場流通,並強制召回在售產品。 |
其他製造商/經濟營運者義務違規 (未提供 SBOM、技術文件不完整、未明確標示生命週期等) | 1,000 萬歐元 或全球年度總營業額 2.0% | 限期改善指令: 主管機關開立限期改正處分;逾期未改將升格為禁售處分。 |
提供不實或誤導性資訊 (向認證機構(Notified Bodies)或監管機構提供虛假報告) | 500 萬歐元 或全球年度總營業額 1.0% | 行政裁罰與信用受损: 撤銷產品認證,且會列入歐盟採購黑名單。 |
註:針對微型企業與小型企業(Micro & Small Enterprises),在部分未符合通報時間限制的情況下,設有相應的比例減免機制,但對於中大型企業或嚴重危害產品安全的違規行為無豁免空間。
2. 實施關鍵時間軸
參、CRA合規解決方案
一、CRA 產品四級風險架構
歐盟《網路韌性法案》(CRA)依據產品的使用情境、功能敏感度與潛在資安衝擊程度,將所有帶有數位元件的產品劃分為四個風險等級。風險等級直接決定了企業必須採取的「合規評估路徑(Conformity Assessment)」是選擇自我宣告,還是強制由第三方機構(Notified Body)審查。
產品分類 | 風險程度 | 代表性產品範例 | 合規評估要求 |
標準數位產品 | 低/預設類別 | 文書軟體、一般相片 App、普通連網家電(如普通燈泡) | 內部控制(Module A 自我宣告) |
重要產品 Class I | 中度風險 | 防毒軟體、VPN、OS、路由器、智慧門鎖、連網玩具 | 條件式自我宣告/第三方驗證 |
重要產品 Class II | 高度風險 | 防火牆、IDS/IPS、Hypervisors、防篡改晶片 | 強制第三方驗證(Notified Body) |
關鍵數位產品 | 最高風險 | 智慧電表閘道器、硬體安全盒、智慧卡 (Smartcards) | 強制取得歐盟認證(EUCC 實質級以上) |
二、合規評估程序:Module A 自我宣告 vs. 第三方驗證
當產品進入 CRA 評估時,將會依 Annex III/IV 正面表列判斷風險分類,分三條路徑
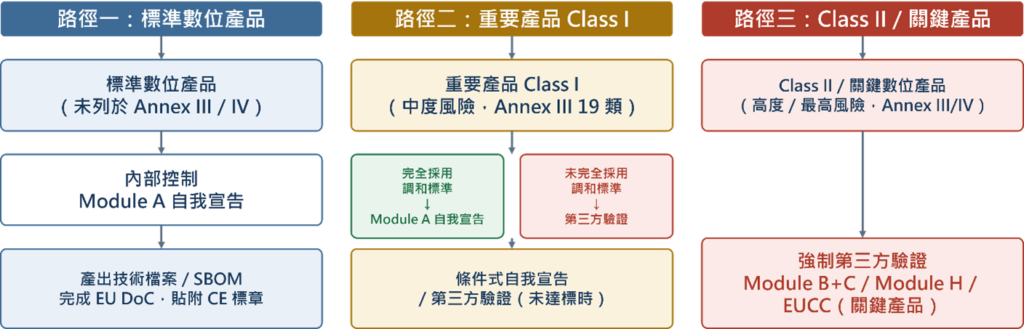
標準數位產品與「完全採用調和標準」之 Class I 產品可採 Module A 自我宣告;未完全採用調和標準之 Class I、全部Class II 及關鍵數位產品,則須經歐盟認可的第三方驗證機構(Notified Body)強制介入。
三、評估途徑差異對比表(Module A vs. 第三方驗證)
| 比較項目 | 內部控制 (Module A 自我宣告) | 第三方驗證 (Module B+C / Module H / 歐盟認證) |
| 官方名稱 | Module A : Internal Control | Module B+C : EU-Type Examination + Conformity |
| 主導單位 | 製造商自行評估與簽署宣告 | 必須由歐盟驗證機構 (Notified Body) 介入 |
| 適用範圍 | 標準產品、完全採用標準之 Class I、開源軟體 | 未完全採用標準之 Class I、Class II、關鍵產品 |
| 時間與成本 | 較低 (主要是內部技術檔案與 SBOM 建立) | 很高 (需支付實驗室檢測費與認證審查規費) |
| 必要前提 | 必須備妥技術檔案、風險評估與 SBOM | 必須通過 ISO/IEC 17025 實驗室之資安測試 |
四、 CRA自我宣告輔
針對CRA自我宣告的輔導流程總共分為兩個階段:
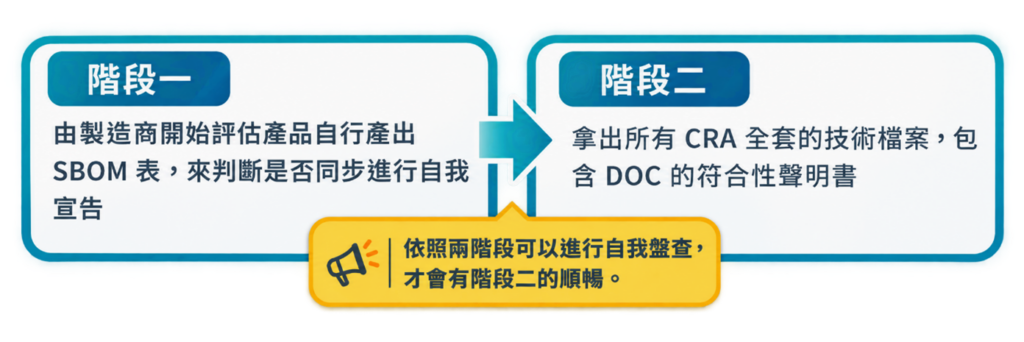
階段一:SBOM 匯出與合規門檻診斷(第 1 週)
- 聚焦於產出符合規範的 SBOM 並執行已知 CVE 漏洞掃描。完成後進行「自我宣告可行性評估」;若確認通過,始啟動階段二。
階段二:完整技術檔案建置與自我宣告實施(第 2~4 週)
- 建立全套政策、通報 SOP、技術檔案與 EU DoC(歐盟符合性聲明)。
肆、 常見問題 FAQ
需要。
ISO 27001 管理的是企業內部資訊安全流程,且許多公司會排除 RD 部門;而 CRA 針對的是「出廠產品本身的軟韌體漏洞與 SBOM」,兩者範疇不同。
會!
在 CRA 法規下,以自身名義或商標將產品導入歐盟市場的貼牌者,在法律上即被視為製造商,需承擔全部合規義務。建議務必強烈要求上游供應商提供完整技術檔案、SBOM 與測試數據,以保障自我宣告的合法性。
製造商在確認符合 CRA 要求後,會開立歐盟合規宣告書並於產品貼上CE標章。主管機關進行市場監督抽查時,企業必須能即時提供完整的內部技術檔案以供查驗。
伍、想知道您的產品是否符合 CRA 自我宣告門檻嗎?
歡迎填寫以下諮詢表單!
我們將提供「自我宣告-適用性自我評估表」
協助您快速盤點產品風險等級,避免高罰款風險,輕鬆邁向歐盟合規之路!