重點快速看
前言
近年來,無人載具、航太與國防供應鏈對 ISO 27001 這類資安認證的要求愈來愈嚴格。台灣積極發展非紅供應鏈,國際買主常把資安當成第一道關卡,沒過就不談報價。資安已不只是 IT 部門的事,而是能不能繼續接單的事。
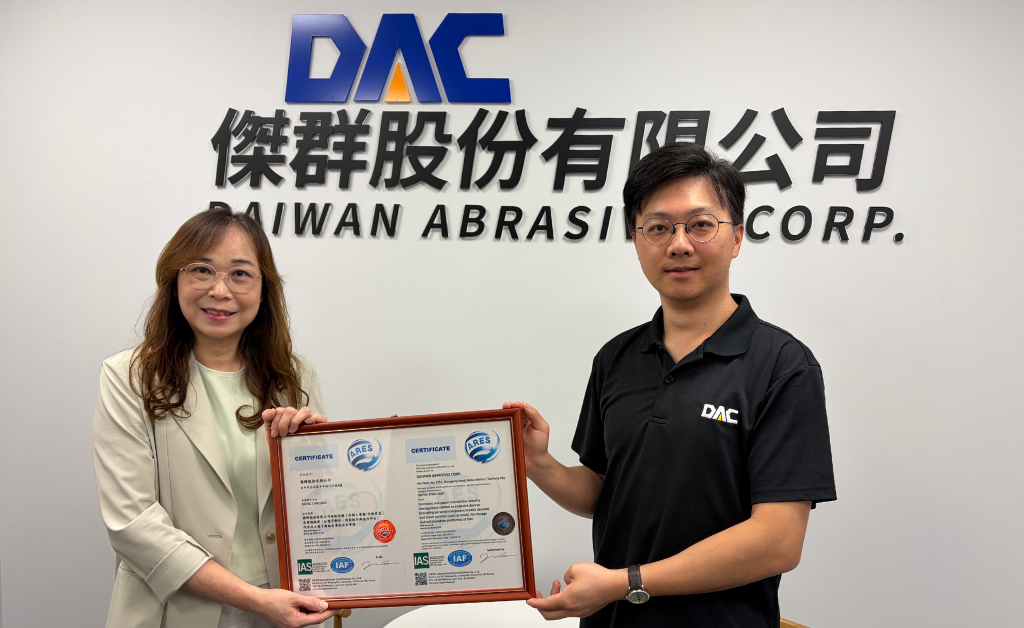
不只這幾個產業,一般製造業老闆這兩年也常碰到:大客戶的供應商評鑑表,資安題目愈來愈多,從資安政策、員工訓練到客戶的圖面與規格放在哪裡?都問得很細。 在這樣的背景下,台中的工業品分銷商-傑群股份有限公司於 2026 年 10 月初取得 ISO 27001 資訊安全管理系統授證。分銷商經手大量客戶規格、技術文件與報價資料,防線一旦有缺口,整條供應鏈都受影響,資安的份量因此特別重。
深耕近三十年,傑群是 3M 工業與航太的核心經銷商
傑群深耕工業品通路近三十年,是 3M 工業與航太領域的經銷商。除了 3M,也代理 SORB、WEICON、SEKISUI、HellermannTyton 等國際品牌,並以自有品牌 DAIWAN 開發客製化研磨產品。產品涵蓋研磨、膠帶、接著劑、工安防護、銲接用品及 MRO 化學品,服務對象以製造業、營建工程業與航太供應鏈為主。
認證方面,傑群已通過 ISO 9001、AS 9120與 ISO 14001,ISO 9001 讓服務品質有標準可循,AS 9120 是航太分銷商的品質規範,能追溯批次履歷,ISO 14001 回應客戶對環境管理的要求。這次再取得 ISO 27001,品質、環境與資訊安全三條管理線都補齊了。
ISO 27001 怎麼落地?傑群從電腦與信箱做起
傑群是台灣無人載具聯盟的成員。無人載具聯盟今年將協助會員取得ISO 27001,以利會員企業進軍國際市場列為首要工作,將之視為進入國際無人載具市場的基本門票,並與華宇企管簽署合作備忘錄,建立跨領域輔導機制。傑群ISO 27001的導入便由華宇企管協助輔導。
這次的驗證範圍,涵蓋端點設備與雲端服務所涉及的電子與紙本資訊安全管理,包含個人電腦、行動裝置,以及電子郵件、檔案儲存與協作平台。分銷業的客戶規格與報價,多半就存放在業務與技術人員的電腦、手機、信箱和雲端資料夾裡,先把資料最常流動、最容易外洩的地方管好,等制度跑順了,再逐步擴大管理範圍。
ISO 27001 要求的是一套完整的管理循環:先盤點資料與設備,評估風險高低,再決定權限、使用規範與事件應變的做法,最後靠教育訓練與內外部稽核持續修正。傑群強調全員資安教育、持續稽核改善與定期演練,這些都需要人與流程配合,不是買設備就能解決。
從傑群ISO 27001資安案例,看企業主該留意的課題
傑群的案例有個值得參考的地方:他們不是被客戶逼到牆角才動作,而是在供應鏈要求還沒全面升高時,先把機制建立起來。如果等客戶稽核表變成硬性門檻,再臨時補件,時間與成本都會高出許多。
企業主在評估 ISO 27001 驗證之前,可以先問自己三個問題。
- 客戶的報價資料放在哪些設備與帳號裡?
- 員工離職或調職時,電腦、信箱與雲端權限會不會跟著調整?
- 如果筆電遺失或信箱被盜,有沒有一套處理的流程?
若有疑義或不確定,就代表有資安缺口要補。
資安最難的往往不是技術,而是讓老闆、主管和第一線同仁都願意照流程走。流程設計得貼近現場,才撐得過稽核之後的日常。有了完整的資安日常防護作業,才能有效防護企業機密,打造企業資安的堅實保壘。
常見問題 FAQ
Q1:導入 ISO 27001 驗證需要多久?
A1:時間依公司規模、驗證範圍與既有管理制度而定,從數個月到一年不等。已有 ISO 9001 等文件管理基礎的企業,通常進度會快一些。
Q2:買了防火牆與防毒軟體,還需要 ISO 27001 嗎?
A2:資安設備是工具,ISO 27001 驗證的是管理制度。它要求企業盤點資料、評估風險、訂定規範並持續稽核,涵蓋人員、流程與設備,而不只是設備本身。
Q3:取得證書後就一勞永逸了嗎?
A3:不是。證書有效期間內需接受定期的監督稽核,企業也要持續做教育訓練與風險檢視,讓制度維持有效運作。
企業好夥伴
企業問題找華宇,免費諮詢企業因為管理或是驗證上有棘手問題嗎?
企業因為員工管理或是工廠管理上有棘手問題嗎?
- 華宇服務
企業輔導與診斷、精實生產、ISO國際驗證、人才管理、戰略管理指標、組織績效、六標準差、ESG永續報告書、ESG相關輔導 - 我們將為您免費諮詢服務(請點我) 華宇官方LINE
上班時間也歡迎撥打電話諮詢 +88634951008 - 華宇免費公開班:最新企業輔導課程 (請點我)
- ISO 9001:2026 品質文化與道德行為:新版要求與稽核重點(下)
- 傑群通過 ISO 27001 驗證,守住供應鏈資安
- CBAM 正式上路台灣製造業迎戰歐盟碳關稅
- ISO 9001:2026 品質文化與道德行為:新版要求與稽核重點(上)
- AI 不再只是助手:企業如何做好 AI Agent 治理與人類監督?